Alec de Jongste | 13 oktober 2026
NIS2: wat kunnen organisaties verwachten van toezicht en handhaving?
De Europese NIS2-richtlijn heeft als doel de digitale weerbaarheid van organisaties die essentiële en belangrijke diensten leveren te versterken. In Nederland wordt deze richtlijn geïmplementeerd via de Cyberbeveiligingswet (Cbw). Deze wet stelt onder andere eisen aan de beveiliging van netwerk- en informatiesystemen, het melden van significante incidenten en de verantwoordelijkheid van bestuurders.
De implementatie is belangrijk. Maar minstens zo interessant is de vraag wat er gebeurt ná de implementatie. Denk bijvoorbeeld aan hoe het toezicht eruitziet, wanneer een toezichthouder in actie komt en hoe volwassen een organisatie eigenlijk moet zijn om aan de verwachtingen te voldoen. In dit blog nemen we je mee in de belangrijkste aspecten van toezicht en handhaving onder de NIS2.
Wanneer kunnen organisaties toezicht verwachten?
Sinds 15 augustus 2026 is de Nederlandse Cyberbeveiligingswet (Cbw) van kracht. Met deze wet is de Europese NIS2-richtlijn omgezet in nationale wetgeving. Vanaf 15 augustus gelden voor de onder de wet vallende organisaties onder andere de registratieplicht, zorgplicht en meldplicht, en kunnen toezichthouders formeel toezicht houden op de naleving van deze verplichtingen.
Onder de NIS2 geldt een verschillend toezichtsregime:
- Essentiële entiteiten kunnen zowel proactief als reactief worden gecontroleerd. Toezichthouders kunnen dus ook toezicht uitoefenen zonder dat er eerst een incident heeft plaatsgevonden.
- Belangrijke entiteiten vallen in beginsel onder reactief toezicht. Dit betekent dat toezicht plaatsvindt wanneer er aanwijzingen zijn dat een organisatie mogelijk niet aan haar verplichtingen voldoet.
Voor organisaties die onder de Cbw vallen, is het belangrijk om tijdig werk te maken van hun digitale weerbaarheid. Niet alleen om aan wettelijke verplichtingen te voldoen, maar vooral om cyberrisico’s te beheersen, gevoelige informatie te beschermen en de continuïteit van de dienstverlening te waarborgen. Toezicht speelt daarbij een belangrijke rol, maar vormt niet het doel van de wetgeving. De Cyberbeveiligingswet is er uiteindelijk op gericht om organisaties beter bestand te maken tegen cyberdreigingen en de impact van incidenten te beperken.
Wie houdt toezicht?
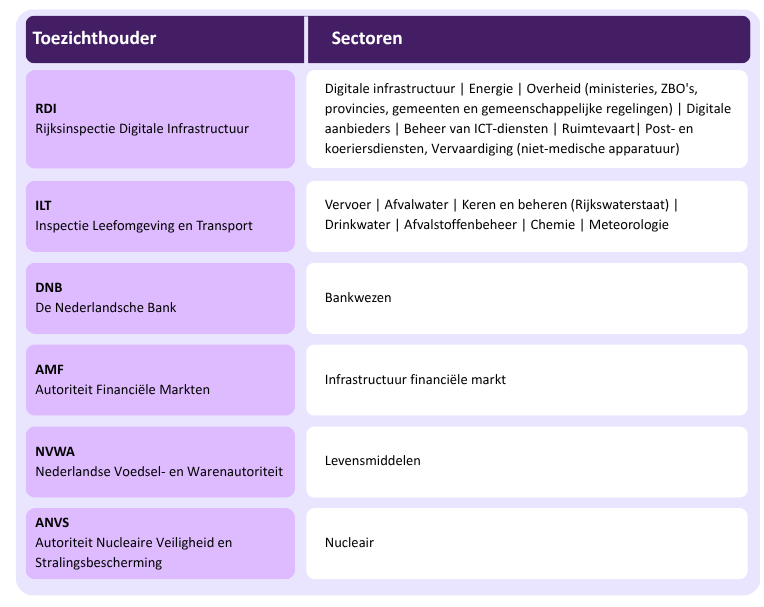
In Nederland wordt het toezicht niet bij één centrale toezichthouder neergelegd. Het toezicht is grotendeels sectorspecifiek ingericht. Afhankelijk van de sector kunnen verschillende bevoegde autoriteiten verantwoordelijk zijn voor toezicht en handhaving. Daarnaast speelt het Nationaal Cyber Security Centrum (NCSC) een belangrijke rol bij de nationale cyberweerbaarheid. Voor veel organisaties fungeert het NCSC als Computer Security Incident Response Team (CSIRT). In die rol ondersteunt het organisaties bij het omgaan met cyberdreigingen en incidenten, verstrekt het informatie over kwetsbaarheden en dreigingen en helpt het bij het versterken van de digitale weerbaarheid. Het NCSC is daarbij niet verantwoordelijk voor het toezicht of de handhaving; die taak ligt bij de aangewezen toezichthouders. Voor organisaties is het belangrijk om niet alleen te weten óf zij onder de NIS2-richtlijn vallen, maar ook met welke toezichthouder zij te maken krijgen. Omdat het toezicht per sector is ingericht, verschilt de bevoegde toezichthouder per organisatie. In de tabel is een overzicht opgenomen van de verschillende toezichthouders en de sectoren waarvoor zij verantwoordelijk zijn.
Waarop houden toezichthouders toezicht?
Nu de Cyberbeveiligingswet van kracht is, zullen toezichthouders beoordelen in hoeverre organisaties hun cyberrisico’s beheersen en voldoen aan de wettelijke verplichtingen. Daarbij ligt de focus niet alleen op de aanwezigheid van beleid en procedures, maar vooral op de vraag of een organisatie daadwerkelijk cyberweerbaar is en in staat is om incidenten te voorkomen, te detecteren en adequaat af te handelen.
Onderwerpen waarop toezichthouders toezicht kunnen houden zijn onder meer:
- Risicobeheer:zijn cyberrisico’s geïdentificeerd, beoordeeld en vertaald naar passende maatregelen?
- Incidentmanagement: beschikt de organisatie over procedures voor het detecteren, melden en afhandelen van incidenten?
- Bedrijfscontinuïteit: zijn er business continuity- en herstelplannen aanwezig om de impact van incidenten te beperken?
- Governance en bestuurlijke verantwoordelijkheid: worden cyberrisico’s op bestuursniveau besproken en zijn verantwoordelijkheden duidelijk belegd?
- Voorbereiding op incidenten: zijn procedures alleen vastgelegd, of worden deze ook daadwerkelijk getest? Hierbij kan worden gedacht aan scenario-oefeningen, crisisoefeningen of simulaties van ransomwareaanvallen. Door dergelijke scenario’s regelmatig te oefenen, kunnen organisaties hun voorbereiding verbeteren, kwetsbaarheden in processen tijdig identificeren en bij een incident sneller en effectiever handelen.
Hoe houden toezichthouders toezicht?
Afhankelijk van het toepasselijke toezichtsregime en de beschikbare wettelijke bevoegdheden kunnen toezichthouders verschillende instrumenten inzetten, waaronder:
- Het opvragen van documentatie en bewijsstukken;
- Het uitvoeren van audits en inspecties;
- Het beoordelen van risicoanalyses, beleid en procedures;
- Het voeren van gesprekken of interviews met bestuurders en verantwoordelijke medewerkers;
- Het verrichten van onderzoek naar aanleiding van cyberincidenten of signalen van mogelijke non-compliance.
Daarbij moeten organisaties kunnen aantonen dat zij passende technische en organisatorische maatregelen hebben getroffen en dat deze maatregelen niet alleen op papier bestaan, maar ook daadwerkelijk functioneren in de praktijk.
Wat gebeurt er als een organisatie niet aan NIS2 voldoet?
Wanneer een organisatie niet aan de wettelijke verplichtingen voldoet, kan een toezichthouder verschillende handhavingsmaatregelen inzetten. Afhankelijk van de aard en ernst van de overtreding kan dit bijvoorbeeld gaan om een aanwijzing om tekortkomingen te herstellen, verplichte herstelmaatregelen, een last onder dwangsom of een publieke bekendmaking van non-compliance.
Bij aanhoudende non-compliance, ernstige overtredingen of een incident dat structurele nalatigheid laat zien kunnen ook administratieve geldboetes worden opgelegd. Deze hebben een maximumbedrag van €10 miljoen of 2% van de wereldwijde jaaromzet voor essentiële entiteiten en €7 miljoen of 1,4% van de wereldwijde jaaromzet voor belangrijke entiteiten.
Ook bestuurders hebben een belangrijke verantwoordelijkheid onder NIS2. Zij moeten maatregelen voor het beheersen van cyberbeveiligingsrisico’s goedkeuren en toezicht houden op de uitvoering daarvan. Daarnaast stelt NIS2 eisen aan hun kennis en betrokkenheid. Het niet naleven van deze verplichtingen kan, afhankelijk van de omstandigheden en de toepasselijke nationale wetgeving, ook gevolgen hebben voor bestuurders.
Tot slot
NIS2 draait om meer dan het voldoen aan wettelijke verplichtingen. Cyberweerbaarheid is geen kwestie van een vinkje zetten, maar vraagt om blijvende aandacht voor het beheersen van risico’s en beter voorbereiden op cyberdreigingen en incidenten. Dat vraagt om heldere verantwoordelijkheden, structureel ingerichte processen, blijvende investeringen in kennis en vaardigheden, en een cultuur waarin het normaal is om risico’s proactief te beheersen in plaats van te wachten tot een toezichthouder of incident daartoe aanleiding geeft.
Door cyberweerbaarheid onderdeel te maken van de dagelijkse bedrijfsvoering, kunnen organisaties niet alleen voldoen aan de eisen van NIS2, maar vooral hun risico’s beheersen en de continuïteit van hun dienstverlening waarborgen.
Bij Cuccibu helpen wij organisaties dagelijks om deze complexe wetgeving te vertalen naar de uitvoering in de praktijk. Of het nu gaat om een NIS2 bestuurderstraining, een GAP-analyse of de implementatie van NIS2, onze consultants staan voor je klaar om grip te krijgen op NIS2-compliance.
Bronnen: Cyberbeveiligingswet en Toezicht op de Cyberbeveiligingswet (NIS2): hoe zit dat?