Overzicht wet- en regelgeving (Q2-2026)
19-10-2026
Wat zijn de belangrijkste ontwikkelingen de afgelopen periode?
Het vakgebied van privacy en information security ontwikkelt zich continu. EEuropese en nationale wet- en regelgeving volgen elkaar in hoog tempo op en raken steeds meer organisaties. Het is daarom essentieel om te weten welke verplichtingen voor jouw organisatie gelden en wat er van je wordt verwacht.
In deze kwartaalupdate bespreken we de belangrijkste ontwikkelingen op het gebied van privacy en information security in het derde kwartaal van 2026. Daarbij kijken we naar nieuwe verplichtingen, wijzigingen in bestaande wetgeving en belangrijke deadlines voor de komende periode
Privacy
De EU AI Act is de eerste uitgebreide Europese wetgeving die regels stelt aan het ontwikkelen, aanbieden en gebruiken van kunstmatige intelligentie (AI). Het doel van de AI Act is om AI veilig, betrouwbaar en transparant toe te passen, de grondrechten van burgers te beschermen, schadelijke toepassingen tegen te gaan en tegelijkertijd innovatie binnen Europa te stimuleren.
De AI Act hanteert een risicogebaseerde aanpak. Hoe groter het risico dat een AI-systeem vormt voor de veiligheid, gezondheid of fundamentele rechten van personen, hoe strenger de verplichtingen.
Voor wie geldt de AI Act?
De AI Act is van toepassing op verschillende partijen binnen de AI-keten, waaronder:
- Aanbieders (ontwikkelaars en leveranciers) die AI-modellen en AI-systeem ontwikkelen en op de Europese markt brengen, ongeacht of zij binnen of buiten de EU zijn gevestigd.
- Gebruikers die AI-systemen inzetten voor professionele doeleinden binnen de EU. Dit omvat met name organisaties die AI inzetten in hoog-risico sectoren, zoals de zorg, financiële sector, onderwijs en HR.
- Importeurs en distributeurs die AI-systemen van buiten de EU importeren of verhandelen.
- Fabrikanten die AI integreren in hun producten (bijv. in auto’s, medische apparatuur of machines).
Welke eisen stelt de AI Act?
De AI Act maakt onderscheid tussen verschillende risicocategorieën, met elk hun eigen eisen:
- Verboden AI (onacceptabel risico). Toepassingen die de veiligheid of grondrechten ernstig schaden worden verboden zoals: manipulatieve technieken, social scoring door overheden, misbruik van kwetsbare groepen en real-time biometrische identificatie op afstand (met enkele uitzonderingen voor politie).
- Hoog-risico AI. Dit zijn systemen waarvan de output grote impact kan hebben op de gezondheid, veiligheid of grondrechten van personen. Denk aan AI-toepassingen in de gezondheidszorg, onderwijs, kredietwaardigheid, kritieke infrastructuur of HR.
Voor aanbieders van hoog-risico AI-systemen gelden onder andere eisen op het gebied van:
- Risicobeheer: een systeem inrichten om risico’s gedurende de hele levenscyclus te identificeren en beperken.
- Datakwaliteit: trainen met hoogwaardige datasets om discriminatie en vooroordelen (bias) te voorkomen.
- Documentatie: technische documentatie bijhouden om naleving aan te tonen.
- Loggen: activiteiten van het systeem automatisch registreren (logs).
- Transparantie: gebruikers duidelijke informatie geven over de werking.
- Menselijk toezicht: zorgen dat het systeem kan worden overgenomen of gestopt door mensen.
- Conformiteitsbeoordeling: het systeem laten certificeren voordat het op de markt komt.
- Beperkt risico (transparantie eisen).
Dit gaat om AI-toepassingen zoals chatbots, generatieve AI (tekst, beeld, audio) en emotieherkenning (waar toegestaan). Gebruikers moeten weten dat ze met AI te maken hebben. Bij generatieve AI moet duidelijk zijn dat de output door AI is gemaakt. - Laag of minimaal risico. Hiervoor gelden geen verplichtingen, maar worden vrijwillige gedragscodes aangemoedigd. Denk aan AI in videogames en spamfilters.
AI Omnibus definitief vastgesteld
Op 27 juli 2026 is de Verordening (EU) 2026/1744, ook wel de AI Omnibus genoemd, in werking getreden. Deze wijzigingsverordening heeft als doel de uitvoering van de AI Act te vereenvoudigen, administratieve lasten te verminderen en organisaties meer tijd te geven om aan bepaalde verplichtingen te voldoen.
De belangrijkste wijzigingen zijn onder andere:
- Uitstel voor hoog-risico-AI-systemen: de toepassingsdata voor de verplichtingen voor hoog-risico-AI-systemen zijn verschoven naar 2 december 2027 (bijlage III) en 2 augustus 2028 (bijlage I).
- Vereenvoudiging voor kleinere ondernemingen: bepaalde vereenvoudigde verplichtingen worden uitgebreid naar kleine midcapondernemingen.
- Aanpassing van de regels voor AI-geletterdheid: de eerdere specifieke verplichting voor aanbieders en gebruiksverantwoordelijken is gewijzigd. De nadruk ligt nu sterker op het stimuleren van AI-geletterdheid, ondersteund door inspanningen van de Europese Commissie en de lidstaten.
Deze wijzigingen betekenen niet dat organisaties hun voorbereidingen kunnen uitstellen. Verschillende andere verplichtingen zijn inmiddels al van toepassing.
Inwerkingtreding
De EU AI Act is een Europese verordening. Dat betekent dat deze rechtstreeks van toepassing is in alle EU‑lidstaten, dus ook in Nederland.
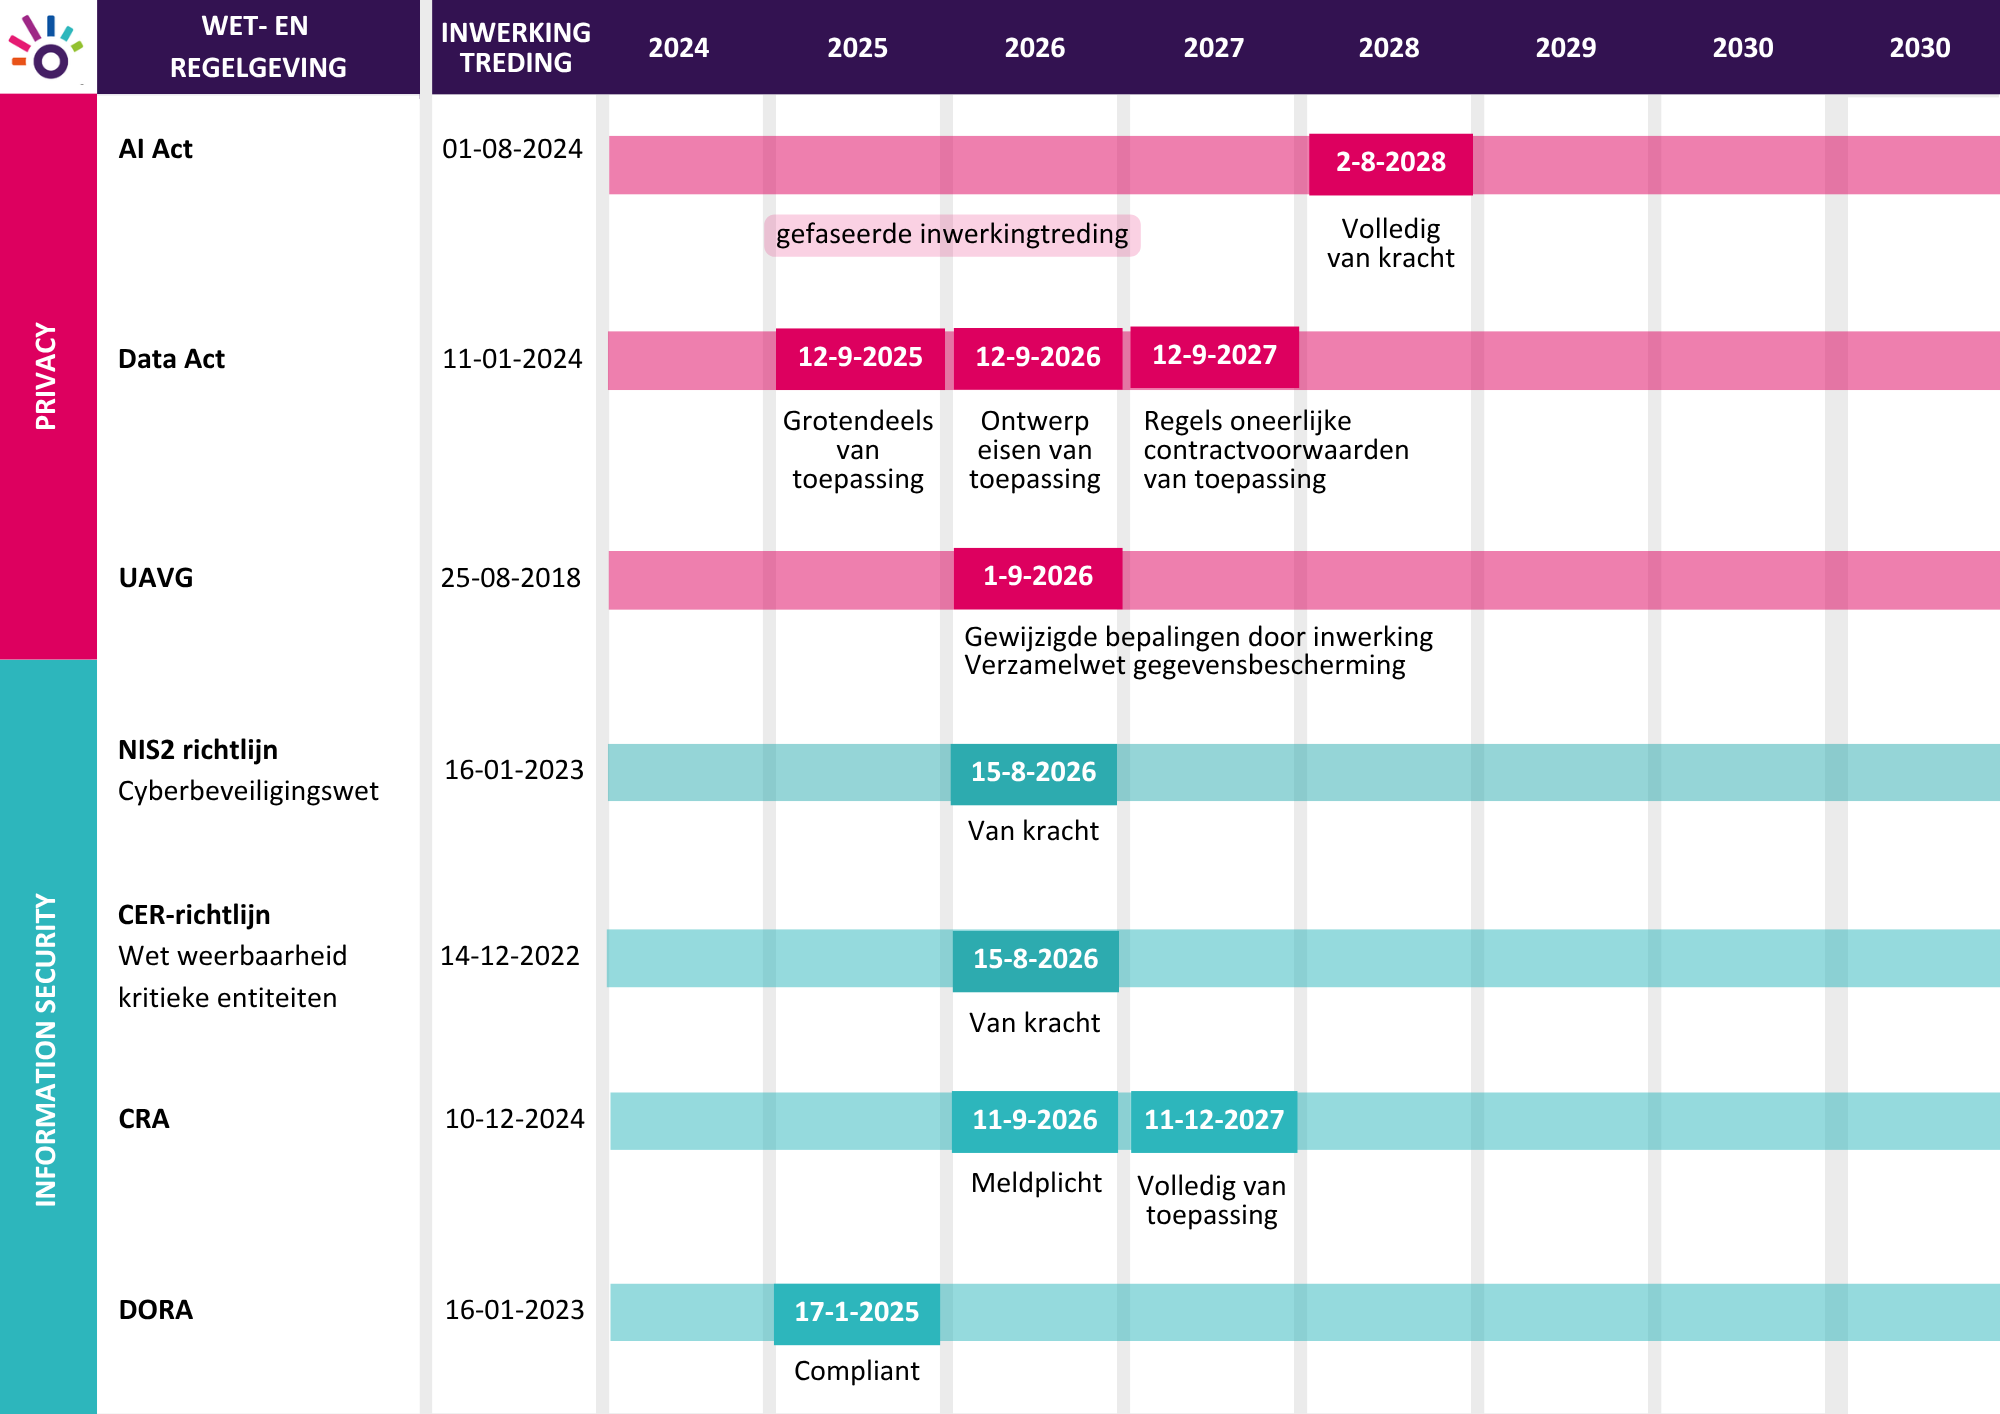
De AI Act is op 1 augustus 2024 in werking getreden. De verplichtingen worden vervolgens gefaseerd van toepassing.
De actuele planning is als volgt:
- 2 februari 2025: verboden AI-systemen zijn niet langer toegestaan en de verplichtingen rondom AI-geletterdheid zijn van toepassing.
- 2 augustus 2025: verplichtingen voor General Purpose AI (GPAI)-modellen zijn van toepassing.
- 2 augustus 2026: de AI Act is grotendeels van toepassing geworden, waaronder de transparantieverplichtingen voor bepaalde AI-systemen. Ook is de handhaving van de toepasselijke verplichtingen gestart.
- 2 december 2026: aanvullende verboden op bepaalde schadelijke AI-toepassingen worden van toepassing. Daarnaast loopt de overgangstermijn af voor specifieke transparantieverplichtingen voor AI-systemen die vóór 2 augustus 2026 op de markt zijn gebracht.
- 2 december 2027: de verplichtingen voor zelfstandige hoog-risico AI-systemen (Bijlage III) worden van toepassing.
- 2 augustus 2028: De verplichtingen voor hoog-risico AI-systemen die onderdeel zijn van gereguleerde producten (Bijlage I) worden van toepassing.
Hoewel de volledige implementatie van de AI Act gefaseerd plaatsvindt, doen organisaties er verstandig aan nu al inzicht te krijgen in het gebruik van AI binnen de organisatie. Denk daarbij aan het opstellen van AI-beleid, het uitvoeren van risicoanalyses en het inrichten van passend toezicht.
De Data Act is onderdeel van de Europese datastrategie en heeft als doel data eerlijker beschikbaar te maken voor gebruikers, bedrijven en overheden, zonder afbreuk te doen aan de bescherming van persoonsgegevens. De verordening richt zich met name op data afkomstig uit verbonden producten (IoT), slimme apparaten en cloudomgevingen.
De Data Act vult de AVG aan, maar vervangt deze niet. Waar de AVG regels stelt voor de verwerking van persoonsgegevens, regelt de Data Act vooral de toegang tot, het gebruik van en het delen van bepaalde data.
Voor wie geldt de Data Act?
De Data Act is een EU‑verordening, dus zij geldt rechtstreeks in alle EU‑lidstaten, waaronder Nederland. De wet richt zich op een brede groep organisaties die data genereren, verwerken of opslaan.
- Fabrikanten van verbonden producten (IoT) en aanbieders van bijbehorende diensten. Zij moeten gebruikers toegang geven tot bepaalde gegevens die hun producten en diensten genereren en het mogelijk maken deze gegevens onder voorwaarden met derden te delen. Ook moeten zij duidelijk informeren over welke gegevens worden verzameld. Denk aan slimme auto’s, smartwatches, industriële machines en slimme huishoudelijke apparaten.
- Aanbieders van digitale diensten. Zij moeten het overstappen tussen aanbieders vergemakkelijken, belemmeringen zoals vendor lock-in verminderen en voldoen aan toepasselijke interoperabiliteitseisen. Dit geldt bijvoorbeeld voor cloudproviders (IaaS, PaaS en SaaS) en aanbieders van edgecomputingdiensten.
- Bedrijven die data verwerken of delen. Organisaties die bijvoorbeeld IoT-data gebruiken voor onderhoud, analyse of optimalisatie, moeten rekening houden met regels over gegevenstoegang, gegevensdeling en contractuele afspraken.
- Overheidsinstanties. Zij kunnen onder specifieke uitzonderlijke omstandigheden gegevens opvragen bij bedrijven, bijvoorbeeld bij bepaalde noodsituaties. Hiervoor gelden wettelijke voorwaarden en beperkingen.
- Consumenten en zakelijke gebruikers. Zij krijgen meer rechten om toegang te krijgen tot gegevens die door hun verbonden producten en bijbehorende diensten worden gegenereerd. Onder voorwaarden kunnen zij deze gegevens ook laten delen met derden.
Inwerkingtreding
De Data Act is op 11 januari 2024 in werking getreden en is sinds 12 september 2025 grotendeels van toepassing. De verplichtingen worden op onderdelen gefaseerd ingevoerd.
De belangrijkste data zijn:
- 12 september 2025: de meeste bepalingen van de Data Act zijn van toepassing, waaronder regels over gegevenstoegang, gegevensdeling, oneerlijke contractvoorwaarden en het overstappen tussen dataverwerkingsdiensten.
- 12 september 2026: de ontwerpeisen voor verbonden producten en bijbehorende diensten zijn van toepassing op producten en diensten die vanaf deze datum op de markt worden gebracht.
- 12 januari 2027: aanbieders van dataverwerkingsdiensten mogen in beginsel geen overstapkosten meer in rekening brengen.
- 12 september 2027: de regels over oneerlijke contractvoorwaarden worden ook van toepassing op bepaalde bestaande overeenkomsten, afhankelijk van de voorwaarden van de overgangsregeling.
De Uitvoeringswet Algemene verordening gegevensbescherming (UAVG) is de Nederlandse wet die de Europese Algemene verordening gegevensbescherming (AVG) aanvult. De AVG regelt hoe organisaties persoonsgegevens mogen verwerken en welke rechten betrokkenen hebben. De UAVG werkt onderdelen uit waarvoor de AVG ruimte laat aan de afzonderlijke EU-lidstaten.
De UAVG bevat onder andere aanvullende regels voor het verwerken van bijzondere persoonsgegevens, het uitoefenen van privacyrechten en de bevoegdheden van de Autoriteit Persoonsgegevens (AP).
Voor wie geldt de UAVG?
De UAVG is relevant voor organisaties die in Nederland persoonsgegevens verwerken en onder de AVG vallen. Dit geldt voor zowel bedrijven als overheidsorganisaties, zorginstellingen, onderwijsinstellingen en andere organisaties die persoonsgegevens verwerken.
Ook burgers hebben met de UAVG te maken, omdat de wet aanvullende regels bevat over de uitoefening van hun privacyrechten.
Wat is er veranderd?
Op 1 september 2026 is de Verzamelwet gegevensbescherming grotendeels in werking getreden. Deze wet wijzigt de UAVG en enkele andere wetten om het Nederlandse gegevensbeschermingsrecht te verduidelijken en te actualiseren.
De belangrijkste wijzigingen zijn:
- Meer privacyrechten voor jongeren. Jongeren vanaf 12 jaar kunnen voortaan zelfstandig hun rechten uit de AVG uitoefenen en zelfstandig eerder gegeven toestemming voor gegevensverwerking intrekken. Voorheen lag deze leeftijdsgrens op 16 jaar.
- Aangescherpte regels voor biometrische gegevens. Het gebruik van biometrische gegevens, zoals vingerafdrukken en gezichtsherkenning, voor beveiligingsdoeleinden is nader begrensd. Dit is alleen toegestaan wanneer sprake is van een zwaarwegend algemeen belang en de verwerking noodzakelijk is voor rechtmatige toegang tot bijvoorbeeld gebouwen, informatiesystemen of werkprocessen.
- Meer transparantie over handhaving. De Autoriteit Persoonsgegevens is in beginsel verplicht om besluiten over opgelegde bestuurlijke sancties openbaar te maken. Hiervoor gelden wettelijke uitzonderingen en waarborgen.
- Overdracht van medische dossiers. De wet verduidelijkt onder welke voorwaarden medische dossiers mogen worden overgedragen aan een andere zorgverlener of zorginstelling, bijvoorbeeld bij praktijkbeëindiging, overlijden of faillissement. In deze situaties is niet altijd toestemming van patiënten nodig. Wel gelden voorwaarden voor het informeren van patiënten en het zorgvuldig bewaren en beheren van hun gegevens.
- Aanvullende regels voor bijzondere persoonsgegevens. De wet verduidelijkt en verruimt onder specifieke voorwaarden de mogelijkheden om bijzondere persoonsgegevens te verwerken, bijvoorbeeld bij bepaalde wettelijke taken van curatoren, bewindvoerders en adviescommissies.
De wijzigingen zijn bedoeld om de toepassing van de privacywetgeving te verduidelijken en beter aan te laten sluiten op de praktijk. Organisaties moeten beoordelen of de aanpassingen gevolgen hebben voor hun bestaande procedures en gegevensverwerkingen.
Inwerkingtreding
De UAVG is sinds 25 mei 2018 van kracht, gelijktijdig met de toepassing van de AVG.
De Verzamelwet gegevensbescherming is op 1 september 2026 grotendeels in werking getreden. Sinds deze datum gelden de gewijzigde bepalingen van de UAVG.
Information Security
De cyberbeveiligingswet is de Nederlandse implementatie van de Europese NIS2-richtlijn. Het doel van deze wet is het verhogen van de digitale weerbaarheid van organisaties die een belangrijke maatschappelijke of economische rol vervullen.
De wet stelt eisen aan organisaties om cyberrisico’s beter te beheersen, de continuïteit van essentiële dienstverlening te waarborgen en de impact van cyberincidenten te beperken.
Op wie van toepassing?
De Cyberbeveiligingswet geldt voor organisaties die actief zijn in specifieke essentiële en belangrijke sectoren. Of een organisatie daadwerkelijk onder de wet valt, hangt af van de omvang van de organisatie. De wet onderscheidt twee categorieën:
- Hoog kritieke sectoren: energie, transport, bankwezen, infrastructuur financiële markt, gezondheidszorg, drinkwater, digitale infrastructuur, beheerders van ICT-diensten, afvalwater, overheidsdiensten en ruimtevaart.
- Andere kritieke sectoren: digitale aanbieders, post- en koeriersdiensten, afvalstoffenbeheer, levensmiddelen, chemische stoffen, onderzoek en vervaardiging/manufacturing.
Ook organisaties die niet rechtstreeks onder de Cyberbeveiligingswet vallen, kunnen indirect met de wet te maken krijgen. Organisaties die wel onder de wet vallen zijn namelijk verplicht om risico’s in hun toeleveringsketen te beheersen. Hierdoor zullen leveranciers en andere ketenpartners steeds vaker gevraagd worden aan te tonen dat zij hun informatiebeveiliging op orde hebben.
Welke eisen worden gesteld?
Organisaties die onder de Cyberbeveiligingswet vallen krijgen verschillende wettelijke verplichtingen.
- Zorgplicht: Het uitvoeren van een risicobeoordeling en op basis van de resultaten passende technische, operationele en organisatorische maatregelen treffen.
- Meldplicht: Significante cyberincidenten moeten binnen de wettelijke termijnen worden gemeld. Een eerste waarschuwing moet binnen 24 uur worden gedaan, gevolgd door een uitgebreidere melding binnen 72 uur.
- Registratieplicht: Organisaties die onder de Cyberbeveiligingswet vallen moeten zich registreren in het landelijke entiteitenregister.
- Verantwoordelijkheid bestuurders: Een belangrijk nieuw onderdeel van de Cyberbeveiligingswet is de bestuurlijke verantwoordelijkheid.Bestuurders worden verantwoordelijk voor het goedkeuren van de cyberbeveiligingsmaatregelen binnen de organisatie en moeten erop toezien dat de organisatie voldoet aan de wettelijke verplichtingen. Daarnaast moeten zij beschikken over voldoende kennis om cyberrisico’s te kunnen beoordelen en passende besluiten te nemen.
Inwerkingtreding
De NIS2-richtlijn trad in werking op 16 januari 2023. De Nederlandse implementatie hiervan, de Cyberbeveiligingswet, is op 15 augustus 2026 in werking getreden.
Sinds deze datum moeten organisaties die onder de wet vallen voldoen aan de wettelijke verplichtingen, waaronder de zorgplicht, meldplicht en registratieplicht. Ook vallen zij onder het toezicht van de bevoegde autoriteiten.
De Wet weerbaarheid kritieke entiteiten (Wwke) is de Nederlandse implementatie van de Europese Critical Entities Resilience Directive (CER-richtlijn).
Waar de Cyberbeveiligingswet zich richt op cybersecurity, richt de Wwke zich op de bredere weerbaarheid en continuïteit van vitale organisaties. De wet ziet op verstoringen zoals: cyberaanvallen, fysieke sabotage, stroomuitval, geopolitieke dreigingen en natuurrampen.
Op wie van toepassing?
De wet geldt voor kritieke entiteiten in de volgende sectoren: energie, vervoer, bankwezen, infrastructuur voor de financiële markt, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, overheid, ruimtevaart en de productie en verwerking en distributie van levensmiddelen.
Elk verantwoordelijk ministerie wijst voor hun sector(en) op basis van de hieronder genoemde wettelijke criteria de kritieke entiteiten aan.
- De organisatie verleent één of meer essentiële diensten, die van cruciaal belang zijn voor het in stand houden van vitale functies.
- De organisatie is actief in Nederland en haar kritieke infrastructuur bevindt zich in Nederland.
- Een incident binnen deze entiteit zou aanzienlijke verstorende effecten hebben op de verlening van de essentiële dienst(en) of via cascade-effecten op andere essentiële diensten.
Welke eisen worden gesteld?
Organisaties die onder de Wwke vallen moeten in ieder geval voldaan aan onderstaande verplichtingen:
- Risicoanalyse: periodieke beoordeling van alle relevante risico’s die de essentiële dienstverlening kunnen verstoren.
- Weerbaarheidsmaatregelen: op basis van de risicoanalyse moeten passende maatregelen worden genomen om incidenten te voorkomen, impact te beperken en herstel te versnellen.
- Meldplicht: significante verstoringen moeten binnen 24 uur worden gemeld bij de bevoegde autoriteit.
Inwerkingtreding
De Wet weerbaarheid kritieke entiteiten (Wwke) is op 15 augustus 2026, gelijktijdig met de Cyberbeveiligingswet, in werking getreden.
De Cyber Resilience Act (CRA) is Europese wetgeving die eisen stelt aan de beveiliging van producten met digitale elementen die in de EU op de markt worden gebracht. Het doel is het verhogen van het algemene cybersecurityniveau van digitale producten.
Voor wie van toepassing?
De CRA is van toepassing op de fabrikanten, importeurs en distributeurs van producten die in verbinding staan met andere apparaten of een netwerk (digitale producten). Dit geldt zowel voor software, hardware als componenten, die direct of indirect op een apparaat of netwerk zijn aangesloten. Met uitzondering van specifieke uitsluitingen, zoals opensourcesoftware of diensten die reeds onder de bestaande regels vallen (bijvoorbeeld medische hulpmiddelen en auto’s).
Welke eisen worden gesteld?
De CRA stelt eisen aan de digitale producten voordat deze op markt gebracht worden. Daarbij worden de meeste eisen gesteld aan de fabrikanten. Zij moeten aan diverse cyberbeveiligingseisen voldoen, zoals:
- Het verstrekken van gratis veiligheidsupdates zodra er kwetsbaarheden worden ontdekt, gedurende de hele te verwachten gebruiksperiode.
- Het ervoor zorgen dat producten voldoen aan de cybersecurityeisen, voordat een product op de markt wordt gebracht.
- In veel gevallen moeten veiligheidsupdates automatisch worden geïnstalleerd, opgeslagen persoonlijke- en financiële gegevens worden beschermd en krijgt de gebruiker de mogelijk geboden om deze data permanent te verwijderen.
- Incidenten en kwetsbaarheden, die worden misbruikt door kwaadwillende, binnen 24 uur melden aan de nationale Computer Security Incident Response Teams (CSIRT) van de overheid.
Importeurs moeten er onder andere op toezien dat fabrikanten hun verplichtingen zijn nagekomen, bijvoorbeeld dat zij de conformiteitsbeoordeling hebben uitgevoerd. Distributeurs zijn verplicht ervoor te zorgen dat het product is voorzien van een CE-markering. Ook controleren zij of de fabrikant aan bepaalde verplichtingen heeft voldaan, zoals het product voorzien van een element om het te kunnen identificeren.
Inwerkingtreding
De CRA is op 10 december 2024 in werking getreden. De verplichtingen worden gefaseerd van toepassing:
- 11 september 2026: meldplicht voor actief misbruikte kwetsbaarheden en ernstige incidenten is van toepassing.
- 11 december 2027: de CRA is volledig van toepassing. Vanaf dit moment moeten producten met digitale elementen voldoen aan de gestelde cyberbeveiligingseisen.
De Digital Operational Resilience Act (DORA) is een Europese verordening die financiële instellingen verplicht om hun digitale operationele veerkracht te versterken en IT-risico’s beter te beheersen. Het doel is om de weerbaarheid van de financiële sector tegen cyberdreigingen en ICT-verstoringen te vergroten.
Voor wie van toepassing?
DORA is van toepassing op financiële instellingen, zoals banken, verzekeringsmaatschappijen, handelsplatformen en beleggingsinstellingen.
Daarnaast stelt DORA eisen aan de manier waarop financiële instellingen omgaan met hun ICT-dienstverleners. Dit betekent dat ook ICT-leveranciers indirect met DORA-verplichtingen te maken kunnen krijgen, bijvoorbeeld via contractuele afspraken over informatiebeveiliging, incidenten en continuïteit.
Welke eisen worden gesteld?
Organisaties moeten een uitgebreid raamwerk voor risicobeheer op het gebied van informatie- en communicatietechnologie (ICT) implementeren. Belangrijke vereisten zijn onder andere:
- Het implementeren van maatregelen om operationele risico’s te voorkomen en te beperken.
- Het inrichten van een kader voor gecoördineerde incidentrespons en informatie-uitwisseling tussen financiële instellingen en toezichthoudende autoriteiten.
- Het periodiek testen of ICT-systemen en beveiligingsmaatregelen voldoende weerbaar zijn middels ethische hacktests.
- Het melden van ernstige ICT-gerelateerde incidenten aan de bevoegde autoriteiten.
- Het in kaart brengen van welke IT-toeleveranciers zij gebruik maken, hoe weerbaar deze partijen zijn en passende contractuele afspraken maken over cyberveiligheid.
Inwerkingtreding
De wetgeving is op 16 januari 2023 in werking getreden. Sinds 17 januari 2025 moeten financiële instellingen en hun ICT-leveranciers volledig compliant zijn met de verordening.
Hoewel DORA al langer van toepassing is, blijft de praktische uitwerking van de regelgeving zich ontwikkelen.
In september 2026 heeft de Europese Bankautoriteit (EBA) nieuwe richtsnoeren gepubliceerd voor het beheersen van risico’s bij externe dienstverleners. Deze sluiten aan op het bestaande DORA-kader en verduidelijken onder andere de verwachtingen rondom risicobeoordelingen, contractuele afspraken, monitoring en exitstrategieën.
De ontwikkeling onderstreept het belang van goed inzicht in afhankelijkheden van externe dienstverleners en het structureel beheersen van risico’s in de keten.
Hulp nodig?
Heeft jouw organisatie hulp nodig bij het voldoen aan wet- en regelgeving? Onze consultants staan klaar om jou te ondersteunen. Neem vrijblijvend contact met ons op voor de mogelijkheden.
Cuccibu – Privacy & Information Security